بیشتر سایتهای وردپرسی که هک میشن، هدف حملهی خاصی نبودن؛ رباتها خودکار دنبال سایتهایی میگردن که افزونهی قدیمی یا رمز ضعیف دارن. یعنی با چند تا عادت ساده، سایتتون از بیشتر حملهها در امان میمونه. این چکلیست همون مواردیه که ما توی تَکایکس برای هر پروژه بررسی میکنیم.
بهروزرسانی؛ مهمترین قدم
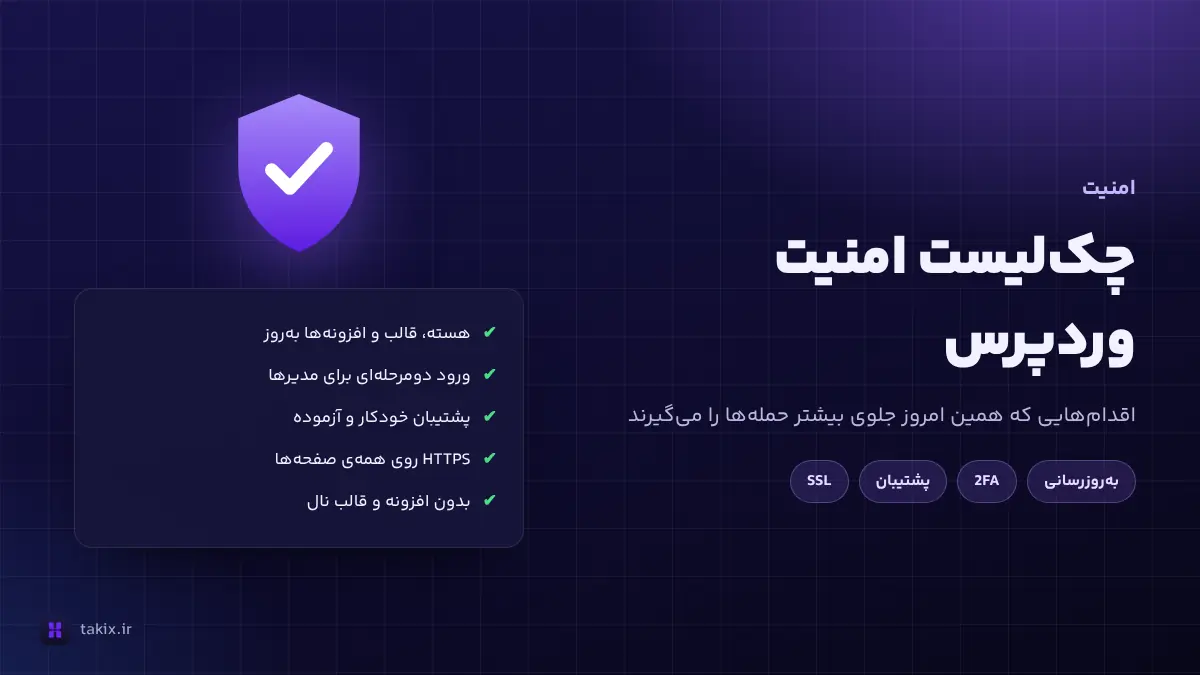
- هسته، قالب و افزونهها رو بهروز نگه دارید. بیشتر نفوذها از آسیبپذیریهای شناختهشدهایه که مدتها پیش رفع شدن.
- افزونهها و قالبهای بلااستفاده رو حذف کنید. افزونهی غیرفعال هم روی سرور هست و اگه آسیبپذیر باشه، میتونه راه نفوذ بشه.
ورود امن به پیشخوان
- رمز قوی و یکتا برای همهی مدیرها بذارید و از یه نرمافزار مدیریت رمز استفاده کنید.
- ورود دومرحلهای (2FA) رو برای حسابهای مدیر روشن کنید.
- تعداد تلاشهای ناموفق ورود رو محدود کنید تا حملههای حدس رمز بیاثر بشن.
admin اولین چیزیه که رباتها امتحان میکنن. اگه هنوز ازش استفاده میکنید، یه مدیر جدید با اسم دیگه بسازید و این حساب رو حذف کنید.نقشها و سطح دسترسی
- به هر نفر کمترین دسترسی لازم رو بدید. نویسنده نقش مدیر لازم نداره و کارشناس پشتیبانی هم فقط باید به بخش پشتیبانی دسترسی داشته باشه. برای همین توی تیکتچی و چتچی، کارشناسها بدون نقش مدیر وردپرس کار میکنن. حساب کسایی رو هم که دیگه باهاتون همکاری نمیکنن، حذف کنید.
پشتیبانگیری منظم
- پشتیبانگیری خودکار و منظم از فایلها و دیتابیس داشته باشید و یه نسخه رو بیرون از همون هاست نگه دارید. قاعدهی سادهی ۳-۲-۱: سه نسخه، روی دو نوع فضای ذخیرهسازی، یکی بیرون از سرور.
- برگردوندن نسخه رو امتحان کنید. پشتیبانی که هیچوقت برگردوندنش رو امتحان نکردید، فقط یه امیده.
تنظیمات امنیتی wp-config
- ویرایشگر فایل پیشخوان رو خاموش کنید تا اگه کسی به پیشخوان دسترسی پیدا کرد، نتونه مستقیم کد قالب و افزونهها رو عوض کنه:
define( 'DISALLOW_FILE_EDIT', true );سطح دسترسی فایلها رو هم درست تنظیم کنید: پوشهها معمولاً 755، فایلها 644 و خود wp-config.php سختگیرانهتر (مثلاً 600 یا 640، بسته به هاست).
افزونه و قالب نال؛ خطرناکترین صرفهجویی
- هیچوقت نسخهی نالشده (کرکشده) نصب نکنید. بخش بزرگی از بدافزارهای وردپرس از همین فایلها وارد میشن و این نسخهها آپدیت امنیتی هم نمیگیرن. محصولات رو از منبع رسمی بخرید تا آپدیت و پشتیبانی هم داشته باشید.
HTTPS و هاست امن
هاست، پایهی امنیت سایته؛ معیارهای انتخابش رو در راهنمای انتخاب هاست وردپرس ببینید.
- گواهی SSL رو فعال کنید و همهی صفحهها رو به نسخهی https هدایت کنید. هاستی انتخاب کنید که حسابهای کاربرها رو از هم جدا نگه داره و فایروال وب (WAF) داشته باشه.
پایش مداوم
- تغییرات رو زیر نظر داشته باشید: گزارش ورودها، تغییر فایلها و در دسترس بودن سایت. یه افزونهی امنیتی معتبر یا یه سرویس پایش کافیه؛ لازم نیست همزمان چند تا افزونهی امنیتی نصب کنید.
اگه سایت هک شد چیکار کنیم؟
خونسردیتون رو حفظ کنید و به ترتیب جلو برید: سایت رو موقتاً ببرید توی حالت تعمیر، رمز همهی حسابها (وردپرس، هاست، دیتابیس و FTP) رو عوض کنید، آخرین نسخهی پشتیبان سالم رو برگردونید، همهچیز رو آپدیت کنید و راه نفوذ رو پیدا کنید که دوباره تکرار نشه. پاکسازی نصفهنیمه معمولاً به آلودگی دوباره ختم میشه؛ اگه مطمئن نیستید، خدمات امنیت و رفع مشکل تَکایکس این کار رو کامل انجام میده.
پرسشهای متداول
مهمترین اقدام برای امنیت وردپرس چیه؟
بهروز نگه داشتن هسته، قالب و افزونهها. بیشتر هکهای وردپرس از راه افزونهها و قالبهای قدیمی یا نالشده اتفاق میافتن، نه از خود وردپرس.
افزونهی امنیتی برای وردپرس لازمه؟
یه افزونهی امنیتی معتبر برای محدود کردن تلاشهای ورود، ورود دومرحلهای و پایش تغییر فایلها کمک میکنه، ولی جای بهروزرسانی، رمز قوی، پشتیبانگیری و هاست امن رو نمیگیره.
از کجا بفهمم سایت وردپرسیام هک شده؟
نشانههای رایج: تغییر مسیر به سایتهای ناشناس، کاربر مدیر جدیدی که شما نساختید، فایلهای PHP ناآشنا، پیام هشدار گوگل در نتایج جستجو و کُند شدن ناگهانی سایت. در این شرایط قدمهای بخش «اگه سایت هک شد» رو به ترتیب انجام بدید.